CAPÍTULO 7 · La identidad sale del equipo
Invitar a alguien no exige entregarle la administración del directorio
La aplicación ya puede integrarse con una identidad externa, pero la colaboración real puede incluir personas de otras organizaciones. Darles acceso a un servicio es distinto de permitirles administrar usuarios o recursos. También puede haber alguien encargado de incorporar invitados que no necesita modificar toda la infraestructura de identidad.
Separamos esas responsabilidades y buscamos el alcance necesario para cada una. La asignación a una aplicación empresarial, la invitación de una persona y la administración del directorio no son la misma operación. Mantenerlas distinguibles ayuda a aplicar el mínimo privilegio fuera del código con el mismo criterio que usamos dentro de él.
Así, la plataforma puede crecer en participantes sin convertir cada necesidad de colaboración en un permiso general. Pero incorporar usuarios externos también puede influir en el consumo del servicio de identidad. Antes de ampliar el acceso conviene entender cómo se mide y qué información necesitamos para estimarlo.
Leer esta parte dentro del relato completo →DEL RELATO A LA PRÁCTICA
Vamos a desarrollar esta decisión con su mapa, explicación, código y ejercicio.
MIRA · CONECTA · COMPRENDE
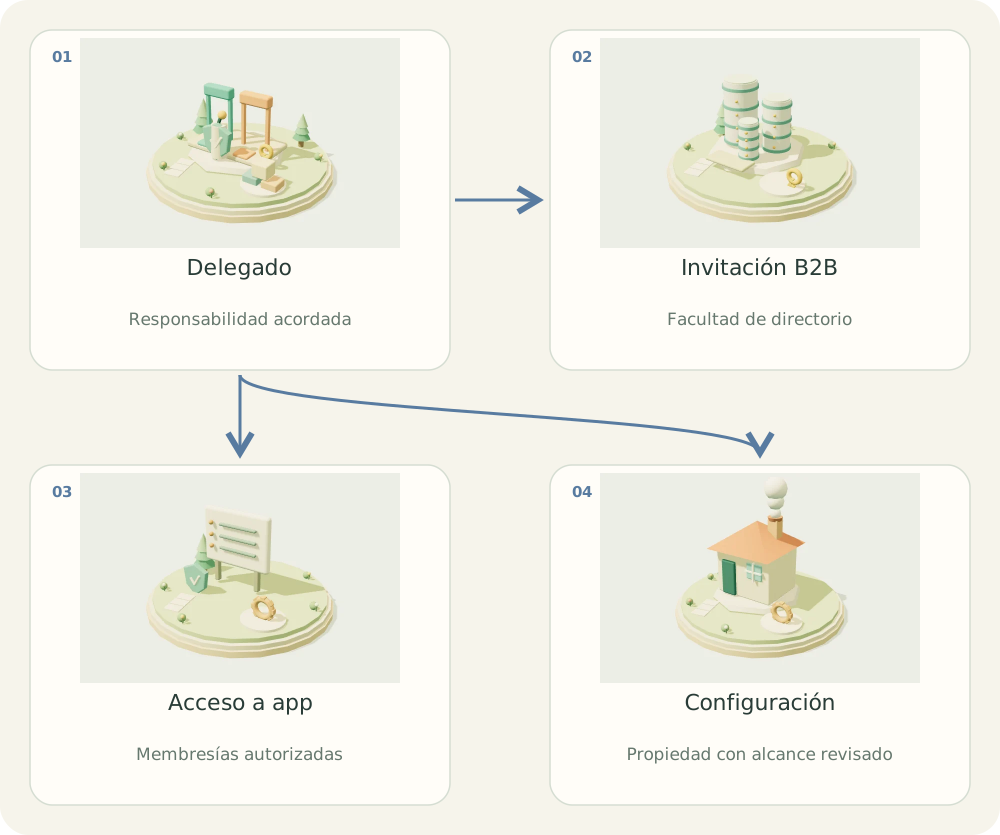
Delegar facultades por separado
Las flechas muestran responsabilidades relacionadas; no representan un orden obligatorio de ejecución.
Selecciona una pieza para destacar su responsabilidad.
Leer la explicación del mapa
- Delegado. Responsabilidad acordada
- Invitación B2B. Facultad de directorio
- Acceso a app. Membresías autorizadas
- Configuración. Propiedad con alcance revisado
01 / EL PROBLEMA
¿Para qué sirve?
El soporte necesita invitar colaboradores y darles acceso a SensorHub. Conceder administración global para esa tarea amplía innecesariamente el riesgo.
02 / COMPRENDER
El concepto, explicado
Guest Inviter permite gestionar invitaciones B2B; no concede por sí solo administración de todas las aplicaciones ni permisos de negocio. Su alcance de invitación es del directorio y no queda restringido automáticamente a SensorHub.
Ser propietario de una Enterprise Application permite gestionar ese objeto según las capacidades documentadas. Es más amplio que editar una lista de acceso: evalúa las facultades de configuración que estás delegando.
Si solo se necesita gestionar membresías, un grupo asignado a la aplicación y un dueño de grupo puede separar responsabilidades. Verifica soporte, licencias y limitaciones de asignación por grupos.
Assignment required reduce el acceso de usuarios no asignados, pero hay excepciones administrativas documentadas. Las pruebas deben incluir cuentas comunes; nunca prometas que un owner no puede cambiar configuraciones que gobierna.
03 / CONSTRUIR
Implementación paso a paso
- Define si la persona debe invitar, asignar acceso o modificar configuración.
- Evalúa Guest Inviter con las políticas de colaboración externa del tenant.
- Delegar propiedad de la aplicación solo si todas sus facultades son necesarias.
- Para administrar acceso por grupo, configura la asignación y delega membresía con revisión periódica.
- Activa asignación requerida cuando aplique y prueba invitados comunes dentro y fuera del grupo.
- Registra responsable, revisiones y procedimiento para retirar acceso.
04 / APLICAR
Ejemplo en SensorHub
# Matriz de gobierno propuesta; no otorga roles de Azure/Entra.
delegation = {
    "invite_guests": "Guest Inviter (directorio)",
    "manage_access": "Owner del grupo asignado, si está soportado",
    "manage_app_config": "Owner de la Enterprise Application específica",
    "business_actions": "Política de capacidades en Django",
}
Cómo leer el ejemplo
- Las cuatro facultades tienen superficies y alcances distintos.
- Cada otorgamiento necesita revisar privilegios ya existentes del usuario.
- Ser owner de grupo tampoco sustituye controles de organización en Django.
Error habitual
Afirmar que Guest Inviter solo puede crear invitados para una app o que un owner de app solo administra usuarios.
05 / PRACTICAR
Tu turno
Soporte solo debe añadir y retirar miembros de SensorHub; seguridad controla configuración. Diseña la delegación.
Ver solución orientativa
Propón grupo de acceso y propiedad de membresía si las licencias lo permiten, conservando configuración con seguridad. Invitar al tenant es una facultad separada y puede quedar en un proceso central.
06 / VERIFICAR
Cómo sabes que funciona
- Soporte no tiene roles globales por conveniencia.
- La prueba negativa confirma límites efectivos.
- La baja retira membresía y capacidades persistidas.
Para profundizar
Documentación oficial para comprobar configuración, permisos y condiciones vigentes. Revisión del tema: 2026-10-11.
CONTINUAR LA EXPERIENCIA
El siguiente paso del recorrido:
Usuarios externos y costos por MAU →Continuar en modo relato